지금 당장 비행기모드를 켜세요. 스미싱 문자 링크를 눌렀다면 그게 1순위입니다. 백신을 깔거나 문자를 캡처하는 일보다 먼저입니다.
이유는 간단합니다. 2026년 현재 유포되는 악성 앱은 정보를 몰래 빼가는 수준에서 멈추지 않습니다. 경찰청 관계자는 “초기 악성 앱은 정보를 탈취하는 기능 위주였으나 최근에는 휴대전화를 원격 조종하는 기능까지 추가될 정도로 진화했다”고 설명했죠. 통신이 연결되어 있는 동안에는 범인이 계속 작업할 수 있다는 뜻입니다.
규모도 작지 않습니다. KISA(한국인터넷진흥원) 집계로 스미싱 탐지 건수는 2022년 3만 7,122건에서 2023년 50만 3,300건, 2024년 219만 6,469건으로 늘었고 2025년 상반기에만 100만 5,434건이 잡혔습니다. 반면 실제 차단 건수는 2022년 762건에서 2024년 1만 9,227건 수준이라, 탐지 대비 차단 비율은 여전히 낮습니다.
아래는 통신 차단부터 악성앱 제거, 소액결제·계좌 차단, 명의도용 조회, 공식 신고까지의 순서를 실제 대응 순서 그대로 정리한 내용입니다. 이미 돈이 빠져나간 경우의 지급정지·환급 절차도 함께 담았습니다.
3줄 요약
- 통신을 먼저 끊습니다. 비행기모드로 바꾸면 범인이 원격으로 조종하거나 정보를 더 빼가는 걸 막을 수 있습니다.
- 악성 앱 제거와 돈줄 차단은 별개입니다. 앱을 지웠더라도 소액결제·카드·계좌는 따로 막아야 합니다.
- 공장 초기화는 필수가 아닙니다. 경찰서의 악성앱 추출 도구나 백신 검사로도 해결할 수 있습니다.
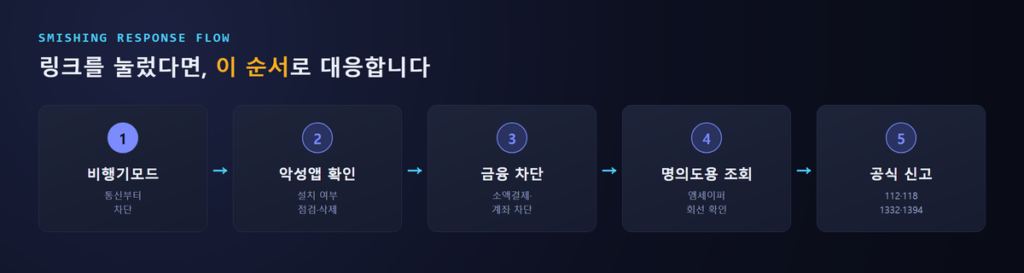
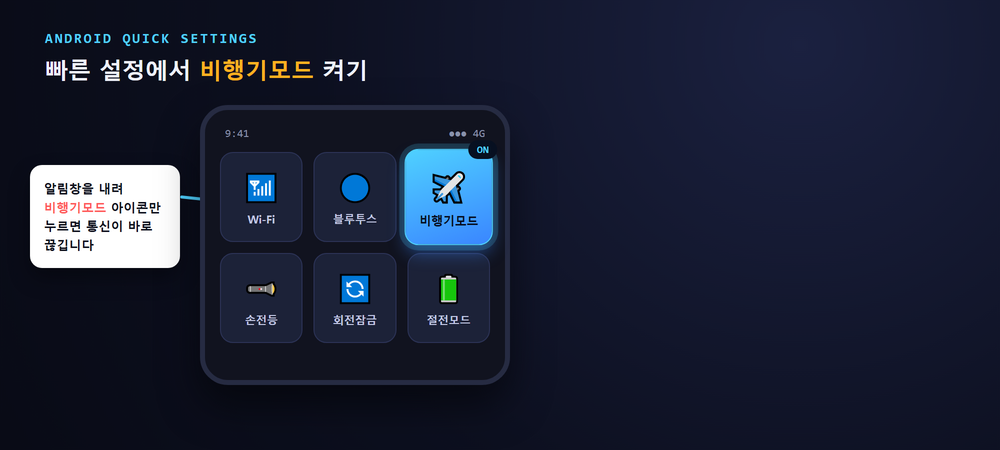
악성 앱이 깔렸을 가능성이 있다면 가장 먼저 통신을 끊어야 합니다. KISA 스미싱대응팀장은 악성 앱 설치가 의심될 경우 “비행기모드를 켠 후 가까운 경찰서를 찾으세요”라고 조언했습니다. 비행기모드로 전환하면 데이터와 와이파이가 함께 차단되어, 사기범이 원격으로 추가 정보를 빼가거나 휴대전화를 조종하는 것을 막을 수 있습니다. KB국민은행도 앱이 설치되거나 개인정보를 입력한 경우 즉시 전원을 끄거나 비행기모드로 바꾸라고 안내합니다.
전원을 아예 끄는 것도 방법입니다. 다만 신고와 상담을 하려면 휴대전화 화면을 봐야 하니, 비행기모드가 현실적입니다.
여기서 꼭 알아야 할 게 있습니다. 요즘 악성 앱의 목표는 내 돈만이 아니라 내 휴대전화 자체를 원격조종 가능한 ‘좀비폰’으로 만드는 것입니다. 감염되면 연락처·통화목록·사진첩 같은 개인정보가 통째로 넘어가고, 휴대전화 소액결제나 오픈뱅킹을 통한 계좌이체 피해가 발생합니다. 그리고 범인은 그 번호로 연락처에 저장된 지인들에게 똑같은 미끼문자를 대량으로 보냅니다.
지인 번호로 온 문자는 의심받지 않습니다. 그게 2차 피해가 빠르게 번지는 이유죠.
내 상황이 어디에 해당하는지 먼저 구분하기
대응 강도는 “어디까지 진행됐는가”에 따라 달라집니다. 링크만 눌렀다 닫은 경우와 앱을 설치하거나 정보를 입력한 경우는 급한 정도가 다릅니다.
| 상황 | 위험도 | 해야 할 일 |
|---|---|---|
| 링크만 눌렀고, 설치·입력은 안 했다 | 낮음~중간 | 화면 닫고 보안(백신) 검사부터. 문자는 캡처해두고 차단 |
| 앱(APK)이 설치됐다 / 설치 화면이 떴다 | 높음 | 즉시 비행기모드 → 악성앱 확인·삭제 → 금융 차단 → 신고 |
| 이름·주민번호·카드·계좌 정보를 입력했다 | 매우 높음 | 위 전 과정 + 계좌 지급정지, 개인정보노출자 등록 |
링크만 누른 경우라도 안심하고 넘어가지는 마세요. 눌린 순간 자동으로 설치가 시작되는 유형이 있어서, 설치된 앱 목록을 한 번은 확인해야 합니다.
판단이 서지 않을 때 쓸 수 있는 방법이 하나 있습니다. 카카오톡 ‘보호나라’ 채널에서 스미싱/큐싱 메뉴를 선택해 의심 문자를 붙여넣으면 악성 여부를 확인해줍니다. ‘악성’으로 나오면 즉시 삭제·차단하면 됩니다.
악성앱 설치 여부 확인하고 지우는 방법
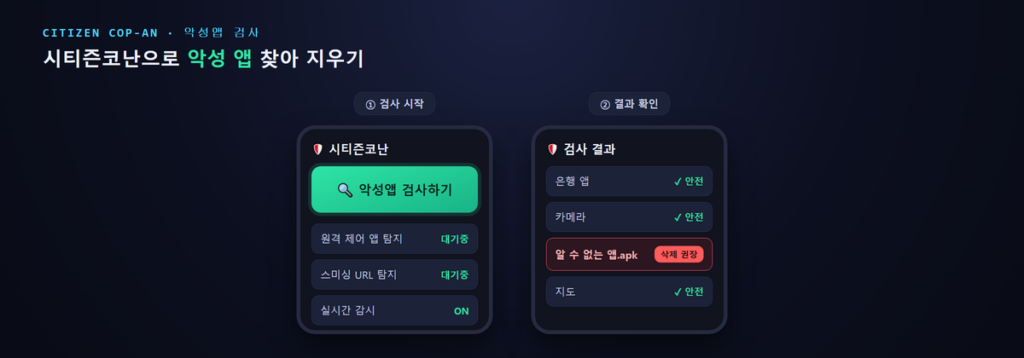
가장 확실한 건 경찰서 방문입니다. 각 경찰서에는 KISA가 배포한 악성앱 추출 도구가 비치되어 있어서, 비행기모드로 바꾼 뒤 가까운 경찰서를 찾아가면 악성 앱 삭제와 수사 접수를 한 번에 처리할 수 있습니다.
예전에 쓰던 ‘폴-안티스파이’를 찾는 분도 있을 겁니다. 그 서비스는 2021년 12월 31일 종료됐고, 지금은 시티즌코난으로 통합됐습니다.
돈과 명의, 두 갈래를 동시에 막습니다
악성 앱을 지웠더라도 결제와 명의도용은 따로 막아야 합니다. 돈이 나가는 통로(소액결제·카드·계좌)와 내 이름이 쓰이는 통로(통신 회선 개통·신규 금융거래)는 별개 창구에서 차단되기 때문입니다.
① 소액결제와 계좌 차단
악성 앱을 지웠다고 끝이 아닙니다. 이미 빠져나간 정보로 결제가 일어날 수 있습니다. 탈취된 정보는 휴대전화 소액결제, 오픈뱅킹 계좌이체, 심하면 명의를 도용한 대출로까지 이어집니다.
소액결제 차단이 가장 급합니다. 경찰청 사이버안전지킴이는 소액결제를 쓰지 않으려면 114에 전화해 차단을 요청하라고 안내합니다. KT는 공식 고객지원 페이지를 통해 kt.com, 고객센터, 마이KT 앱에서 차단·한도 조정이 가능하다고 밝히고 있습니다. 아예 이용하지 않으려면 고객센터(080-722-0100)에 차단 설정을 요청하면 됩니다. 한도는 1만원 단위로 최대 100만원까지 조정할 수 있고, 19세 미만·법인·선불 고객은 대상에서 제외되며 본인만 신청할 수 있습니다. SKT와 LG유플러스도 114 또는 각사 공식 앱을 통해 신청하는 구조입니다.
그다음은 금융 쪽입니다.
금융 앱·공동인증서로 정보를 입력했다면 관련 비밀번호를 전부 바꿉니다.
부정결제가 의심되면 카드사·은행에 즉시 연락해 결제를 막습니다.
계좌 탈취가 우려되면 112 또는 금융감독원 1332에 연락해 계좌 동결을 신청합니다.
순서는 “소액결제 차단 → 비밀번호 변경 → 카드·계좌 차단”입니다. 돈이 나가는 통로를 먼저 닫고, 그다음에 열쇠를 바꾸는 식으로 생각하면 쉽습니다.
② 명의도용 조회와 지인 2차 피해 차단
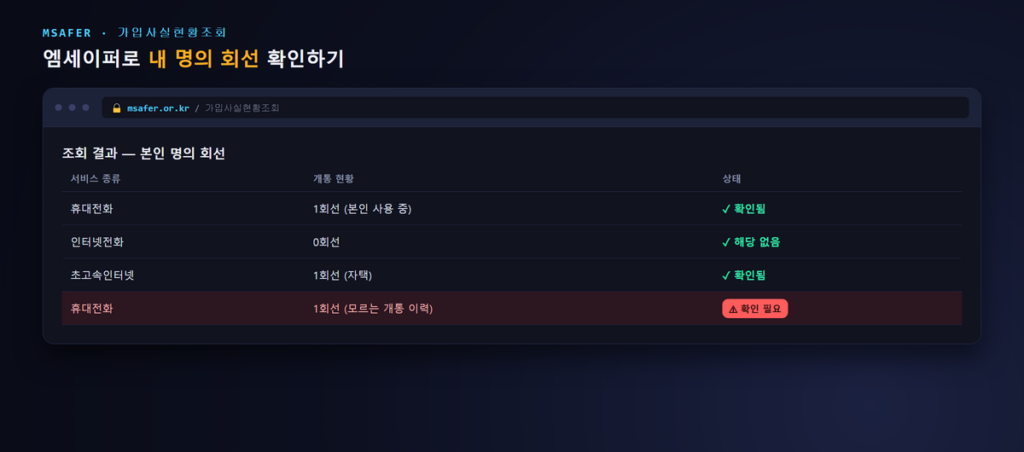
내 명의로 뭔가 개통되지 않았는지도 확인해야 합니다. 이때 쓰는 게 엠세이퍼(Msafer)입니다. 한국정보통신진흥협회(KAIT)가 전기통신사업법에 따라 운영하는 무료 명의도용방지서비스로, 세 가지 기능을 제공합니다.
- 가입사실현황조회서비스 — 본인 명의로 개통된 휴대전화, 유선전화, 인터넷전화, 초고속인터넷, 유료방송 회선 현황을 한 번에 확인
- 가입제한서비스 — 본인 명의로 신규 이동전화가 개통되는 것을 사전에 차단
- 이메일 안내서비스 — 신청한 이메일로 전기통신서비스 개통 사실을 통보
홈페이지는 msafer.or.kr이고, 상담센터는 1670-1382(평일 09:00~18:00)로 운영됩니다. 목록에 본인이 개통하지 않은 회선이 보이면 해당 통신사 고객센터로 연락해 명의도용 신고와 이용정지 절차를 밟아야 합니다. 참고로 엠세이퍼에는 소액결제를 직접 차단하는 기능은 없습니다. 소액결제 차단은 통신사에 따로 신청해야 하죠.
금전 외에 개인정보 유출이 걱정된다면 금융감독원 개인정보노출자 사고예방시스템에 등록하는 방법도 있습니다. pd.fss.or.kr 또는 파인(fine.fss.or.kr)의 [소비자보호] > [개인정보노출등록·해제] 메뉴, 거래은행 영업점 방문, 콜센터 1332로 신청할 수 있습니다. 등록하면 신규계좌 개설, 신용카드 발급, 휴대전화 단말기 할부구입 보증보험 가입 같은 일부 금융거래가 제한되어 2차 피해를 막아줍니다.
여기까지 끝냈으면 연락처에 저장된 지인들에게 알려야 합니다. 좀비폰이 된 휴대전화는 내 번호로 지인들에게 미끼문자를 뿌립니다. “내 번호로 부고장이나 청첩장 문자가 가면 절대 누르지 말라”고 다른 경로(가족 단톡방, 회사 메신저 등)로 미리 전해두는 편이 좋습니다.
신고 경로와 피해금 환급 절차
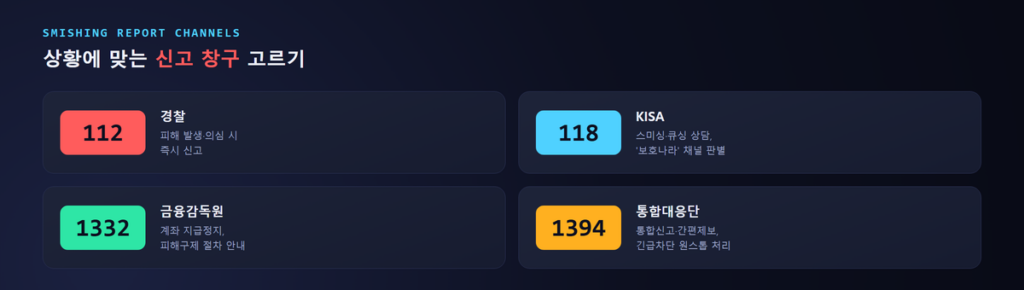
신고는 목적에 따라 창구가 다릅니다. 실제 피해가 난 긴급 상황이면 112가 우선입니다.
| 신고처 | 번호·채널 | 용도 |
|---|---|---|
| 경찰 | 112 | 피해 발생·의심 시 즉시 신고. 악성 앱 설치가 의심되면 비행기모드로 전환한 뒤 경찰서 방문 |
| 전기통신금융사기 통합대응단 | 1394 / counterscam112.go.kr | 보이스피싱·스미싱 통합신고, 간편제보, 긴급차단을 접수부터 처리까지 원스톱으로 진행 |
| KISA | 118 (지역번호 없이) | 스미싱·큐싱 상담. 카카오톡 ‘보호나라’ 채널에서 의심 문자 악성 여부 판별 |
| 금융감독원 | 1332 | 금융피해 상담, 계좌 지급정지 신청, 피해구제 절차 안내 |
문자는 지우지 말고 캡처해두세요. 신고할 때 화면 자체가 증거가 됩니다.
이미 돈이 빠져나갔다면 환급 절차로 넘어갑니다. 금융감독원이 안내하는 피해금 환급 절차는 다음과 같습니다.
- 피해구제 신청 — 피해자가 송금한 계좌 또는 사기이용계좌를 관리하는 금융회사에 신청
- 지급정지 — 금융회사가 해당 계좌 전체에 대해 지급정지 실행
- 채권소멸절차 공고 — 금융감독원이 공고한 뒤 2개월간 이의제기 기간을 둠
- 환급결정 및 지급 — 금융감독원이 채권소멸일로부터 14일 이내에 환급금액을 결정하고 금융회사가 지급
사기 계좌에서 소멸된 채권이 실제 피해금이 아닌 경우, 계좌 명의인은 별도로 소멸채권 환급을 청구할 수 있고 영업일 기준 30일 내에 처리됩니다. 지급정지 신청은 금융감독원 1332, 경찰 112, 그리고 송금·입금 금융회사 고객센터 어디서든 가능합니다.
지급정지는 빠를수록 유리합니다. 계좌에 돈이 남아 있는 동안에만 묶을 수 있기 때문입니다.
요즘 스미싱 문자는 이런 문구로 옵니다
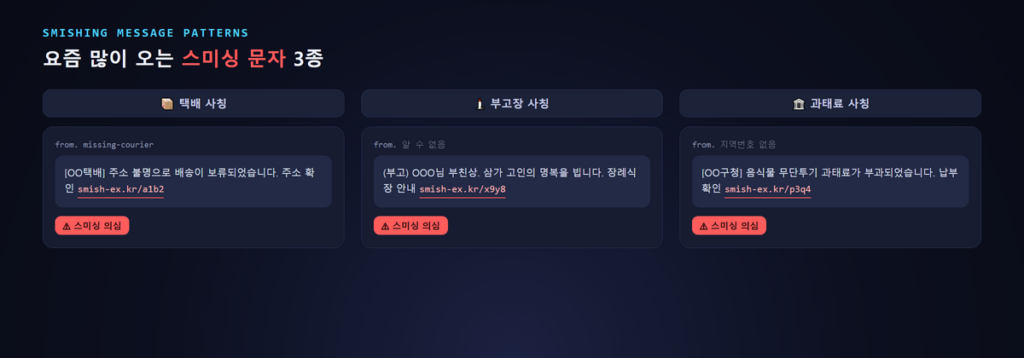
내가 받은 문자가 스미싱이었는지 뒤늦게 확인하려는 분도 많습니다. 최근 몇 년간 수법이 꽤 바뀌었습니다. “무료쿠폰” 같은 뻔한 광고성 문구는 줄고, 일상적인 알림처럼 위장하는 쪽으로 옮겨갔습니다.
- 택배 사칭 — 2025년 상반기에만 55만 6,367건이 탐지돼 같은 기간 전체 스미싱의 절반을 넘었습니다. 여전히 1위 유형입니다.
- 청첩장·부고장 사칭 — 2023년 5만 9,565건에서 2024년 36만 3,622건으로 약 6배 늘었습니다. 받는 사람이 급하게 확인할 가능성이 높다는 점을 노린 수법입니다.
- 공공기관 사칭 — 민생지원금 안내, 과태료 부과 통지, 교통범칙금, 국민연금공단, 국제발신 미결제 확인 등으로 위장합니다. 지자체 명의를 도용해 “음식물 무단투기 과태료가 부과됐다”는 식으로 보내 실제 행정처분처럼 착각하게 만드는 사례도 보고됐습니다.
보안뉴스는 “교통법규위반 고지서” 형태의 메시지 사례를 보도했습니다. 링크를 누르면 정부24를 사칭한 가짜 페이지가 열리고, 한글로 “과태료 납부 서비스” 같은 항목이 표시되어 실제 정부 사이트처럼 보입니다. 목적은 악성 앱 설치를 유도해 개인정보를 빼내고 기기를 원격 조종하는 것입니다.
차단 기술도 함께 발전하고 있습니다. 문자 발송 구간에서 URL을 실시간 분석해 악성으로 판정되면 전송 자체를 막는 ‘엑스레이’ 서비스가 2025년 9월 19일부터 의무 도입됐고, 시범 운영에서 99% 이상의 탐지율을 기록했습니다. 다만 발송망을 거치지 않는 경로는 남아 있으니, 결국 링크를 누르지 않는 습관이 마지막 방어선입니다.
자주 묻는 질문
함께 보면 좋은 글
- KT 해킹 사태, 내 돈은 안전할까? SKT, LG, KT 소액결제 차단 2분 만에 완벽 해결
- 랜섬웨어 감염 증상 7가지와 대응 방법 총정리
- 핸드폰 초기화 안하고 팔면 생기는 일 (유출 위험)
- 네이버 로그인 기록 조회, 최근 접속·기기·IP 확인
정리
스미싱 문자 링크를 눌렀을 때의 순서는 분명합니다. 비행기모드로 통신을 끊고, 경찰서나 백신·시티즌코난으로 악성 앱을 확인·삭제하고, 소액결제와 카드·계좌를 막고, 엠세이퍼로 내 명의 회선을 조회한 뒤, 112·118·1332·1394 중 상황에 맞는 창구로 신고하는 흐름입니다. 돈이 이미 나갔다면 지급정지부터 걸고 금융감독원의 환급 절차를 밟으면 됩니다.
스미싱이 무서운 이유는 피해가 나 한 명에서 끝나지 않는다는 점입니다. 내 휴대전화가 좀비폰이 되는 순간 연락처에 저장된 사람들이 다음 표적이 됩니다. 그래서 링크를 누른 직후의 몇 분은 내 돈을 지키는 시간이기도 하고, 가족과 동료에게 같은 문자가 가지 않게 막는 시간이기도 합니다. 소액결제 한도를 0원으로 낮춰두고 엠세이퍼 가입제한서비스를 미리 걸어두는 것만으로도, 그 몇 분의 난이도는 훨씬 내려갑니다.